2 ans de poste... Pas vraiment de plaisir... Un blog qui porte bien son nom...
Il y a cette période de l'année où tout le monde panique pour la certification ISO27001. Il faut broder, pisser de la doc, changer les dates un peu partout. Un peu de pipeau, de dextérité et parfois de vérité quand on sait que ce n'est pas grave ou ça ne sera pas une non conformité majeure. C'est passé. Allez, le gros du job est fait.
On a la certification alors qu'on ne sait pas patcher correctement notre SI, que je chasse encore Wannacry qu'il faut que je recommence pour Bluekeep.
Aujourd'hui un collègue quitte la société poussé dehors, mais avec une enveloppe. Bizarrement on sent une sorte de soulagement. Une sorte de burn out conscient, on ne sait plus où on en est, mais on sait que ça ne tourne pas rond. On bosse beaucoup, mais ce n'est pas efficace. J'ai appris comme tout le monde le jour même qu'il terminait ce soir. C'est le 2ième à qui ça arrive. Je vais parler un peu avec lui. En fait il sourit. On discute, on fait le même bilan de toute façon. Puis il me lâche qu'il n'est pas le dernier et qu'il y a déjà du monde sur la liste.
Bref, en cherchant à peine je trouve que c'est un "jeune" qui est arrivé avec moi et qui gère l'AD. C'est la clé de voûte de l'identité, du SI... Il était bon en plus, toujours impliqué pour renforcer la sécurité. Mais il voulait du renfort... Du renfort compétent, mais introuvable à bon prix sur le marché. Limite c'est de sa faute, il aurait du faire jouer son réseau. Ca fait un an qu'il cherche et il a refusé des juniors, puis on lui dit qu'en 1 an le junior il aurait été opérationnel. Donc qu'il a mal calculé son coup.
Bref, il maîtrise AD super bien, il n'est pas heureux et il se prend des reproches. Il trouvera mieux ailleurs et pourtant il a déjà été très persévérant.
En fait notre DSI a déformé absolument tous les postes de manager en responsable de portefeuilles et chef de projet :
- Quelle est ta roadmap ?
- Qui est le sponsor ?
- Est-ce que toutes les charges sont dans l'outil de gestion de projet ?
- Est-ce que les projets avancent bien ?
- Est-ce que tu as calculé combien ça coûte en build et run ?
- Est-ce que les ressources pour faire build et run sont bien réservées dans l'outil de gestion de projet ?
- Est-ce que tu peux faire le calcul de combien ça coûte par entité ou par utilisateur pour faire la refacturation ?
- Est-ce que ton équipe impute bien ? (sinon on ne sait pas combien de temps ils ont passé sur un projet et on ne peut pas refacturer comme il faut)
- Est-ce que tu es fidèle au forecast ?
- Est-ce que tu as bien négocié les prix avec l'éditeur ? Allez y a moyen de faire 10 ou 15% de mieux, c'est une question de principe.
Honnêtement on est trèèèèèèèès loin de l'espèce de Graal qu'on appelle "client final". C'est clairement pire que dans une société de service où on faisait des forfaits et on assumait. Ici les missions sont décousues, les priorités changent sans arrêt. Les projets traînent en longueur. Tout coûte trop cher. Mes seuls projets qui avancent vaguement sont liés à des exigences client... Mais il y a trop de projets par rapport aux admin et ingé qui peuvent réaliser les projets, et même les opérer par la suite.
Mais par dessus tout le quotidien c'est de la gestion de projet, du reporting, de la négociation de prix et en aucun cas faire son boulot initial, sa spécialité, ce pourquoi on apporte une valeur ajoutée. Bref tout le monde est au bout du rouleau et je sens que ça va empirer avec les départs.
J'ai l'espoir de monter un SOC, mais je désespère réussir à me débarrasser des autres sujets pour m'y consacrer et surtout avoir le budget au moment venu... Si ça ne passe pas, je n'attendrais pas qu'on me remercie.
vendredi 5 juillet 2019

samedi 29 septembre 2018
Conseil ou client final ?
Au mariage d'un de mes anciens consultants, au milieu d'une bande de petits jeunes, on m'a posé la question : "Alors c'est mieux d'être chez un client final ou dans le conseil ?"
J'ai bien sûr une réponse toute faite, "C'est bien plus facile de gérer 2 enfants en bas âge en ayant une situation stable, c'est-à-dire savoir où on va tous les jours." OK, mais quand mes enfants vont grandir, est-ce que ça sera toujours intéressant ? Quels sont les avantages et inconvénients ?
La première notion importante est que dans le conseil on est un centre de profit et dans une DSI on est un centre de coût. Dans le conseil, on sait exactement combien on rapporte à la société sur la base de son TJM et avec le montant des contrats. Bien sûr la société veut maximiser les profits et limiter l'investissement, mais je n'ai jamais eu de stress lié à l'argent que je rapportais. Dans mon poste actuel, il n'y a pas un rapport direct entre ce que je fais au quotidien et mon salaire. Je me sens parfois comme un imposteur, parfois surqualifié et je n'ai pas l'impression de faire progresser suffisamment le niveau de sécurité de la société.
La deuxième notion qui est profondément différente est la gestion de budget. Il y a forcément de la gestion de budget dans le conseil avec les recrutements, les formations et le matériel, mais on sait estimer combien rapporte un consultant supplémentaire. Dans une DSI on est plutôt sur des renouvellements de firewalls qu'on peut repousser à l'année suivante (indéfiniment), ou envisager de mettre en place un bastion à 60k€ ou des sondes IPS ou encore un EDR. Cela dépend du niveau de maturité. Chaque investissement doit être mis en rapport avec un risque pour l'entreprise, que personne ne sait estimer précisément et que personne ne veut assumer. Il faut donc savoir convaincre des gens qui ne sont absolument pas intéressés par la sécurité et qui sont de toute façon réticent de faire des investissements sans ROI.
Honnêtement, c'est ce point qui est le plus complexe (et intéressant) pour moi à l'heure actuelle. J'ai été formé pour trouver les problèmes, leur résolution et donc leur budgétisation était loin d'être ma préoccupation.
La résolution des problèmes et la mise en place de solution de sécurité sont un point très différent entre le conseil et une DSI. On se rapproche plus d'un métier d'intégrateur que de conseil. C'est un aspect que j'avais toujours abordé de façon superficielle. Je sais quoi attendre d'une solution de sécurité, mais je dois maintenant savoir comment faire la configuration ou en tout cas pousser mes collègues administrateurs système et réseau pour le faire. Même si la mise en place est très longue car elle dépend des disponibilités d'autres personnes (déjà sous l'eau), il y a une satisfaction quand les projets aboutissent. J'éprouve également de la satisfaction à comprendre comment améliorer la sécurité de notre environnement Office365 ou faire des tableaux de bord sur la base des outils de sécurité. Je vois bien qu'il y a un déficit dans les personnes qui maîtrisent la sécurité d'O365 à l'heure actuelle et j'y vois une opportunité.
Au final, ce sont 2 métiers très différents. Pour l'instant je pense apprendre énormément sur le fonctionnement d'une DSI et la gestion de budget. Je ne suis pas fixé sur le fait de rester en interne chez un client final ou retourner dans le conseil. Ce qui me manque aujourd'hui, c'est d'avoir un chef avec qui je peux avoir des discussions ouvertes et fréquentes, pas un directeur avec qui je dois prendre rendez-vous toutes les 2 semaines via son assistant. Bien s'entendre avec son chef, être en phase sur la stratégie et être dans une société qui a de vrais besoins en sécurité déjà perçus par la direction seront mes critères pour choisir mon prochain poste.
vendredi 2 février 2018
Bilan de presque un an de poste
Depuis quelques jours je cherche à faire un bilan de l'année passée. D'abord qu'est-ce que j'ai réalisé et qu'est-ce que ça a amélioré ? Et qu'est-ce que je peux attendre d'une année supplémentaire dans la même société ?
Je suis arrivé pour remplacer le RSSI qui a été détaché de la DSI pour rejoindre la Direction Générale. Il a donc laissé vacant un poste plutôt organisationnel, mais comme il garde ce rôle, une personne plus technique avait du sens.
L'attente principale de mes chefs en termes de sécurité est de conserver la certification ISO27001 qui comme on le sait, ne garantit absolument pas le niveau de sécurité ou maturité de la société. Bref ma tâche est d'assurer le suivi du plan d'action contenant nos 2 principales non-conformités : avoir un PCA et faire des revues d'habilitation tous le 6 mois.
En arrivant, je n'en ai fais qu'à ma tête, j'ai scanné le réseau de fond en comble et planté le cœur de réseau 1 ou 2 fois avec masscan et nmap... J'ai refait une cartographie réseau pour pouvoir attribuer mes découvertes à un responsable bien précis. WannaCry m'a bien aidé avec une faille RCE.
J'ai ensuite passé du temps sur une cartographie Internet. J'ai découvert du Drupal avec la faille LDAP (2 serveurs corrigés) et un Oracle Web Application Server de 2008 (pas corrigé). Des tonnes de WordPress et plugin pas à jour (corrigés). Une filiale qui fait du développement maison avec du PHP sur IIS sur Windows 2000 (ouvert sur Internet).
Je suis arrivé pour remplacer le RSSI qui a été détaché de la DSI pour rejoindre la Direction Générale. Il a donc laissé vacant un poste plutôt organisationnel, mais comme il garde ce rôle, une personne plus technique avait du sens.
L'attente principale de mes chefs en termes de sécurité est de conserver la certification ISO27001 qui comme on le sait, ne garantit absolument pas le niveau de sécurité ou maturité de la société. Bref ma tâche est d'assurer le suivi du plan d'action contenant nos 2 principales non-conformités : avoir un PCA et faire des revues d'habilitation tous le 6 mois.
En arrivant, je n'en ai fais qu'à ma tête, j'ai scanné le réseau de fond en comble et planté le cœur de réseau 1 ou 2 fois avec masscan et nmap... J'ai refait une cartographie réseau pour pouvoir attribuer mes découvertes à un responsable bien précis. WannaCry m'a bien aidé avec une faille RCE.
- Réseau non fiable
- Systèmes vulnérables 600 en mai 2017, 200 en janvier 2018
- Cartographie réseau à jour
J'ai ensuite passé du temps sur une cartographie Internet. J'ai découvert du Drupal avec la faille LDAP (2 serveurs corrigés) et un Oracle Web Application Server de 2008 (pas corrigé). Des tonnes de WordPress et plugin pas à jour (corrigés). Une filiale qui fait du développement maison avec du PHP sur IIS sur Windows 2000 (ouvert sur Internet).
- 1600 IP
- 400 hostnames
- Des développements maison hébergés sur nos infra
On a un SIEM qui est saturé rien qu'avec les logs des DC. Il n'a aucune règle prédéfinie adaptée à des DC. La règle qui génère le plus d'alerte est celle sur 10 échecs d'authent en moins de 2 minutes avec un compte qui commence par "adm". Après 1 mois d'échange avec les espagnols, aucune piste n'a permis d'identifier le phénomène. 2 mois après je me rends compte qu'il s'agit du même serveur qui fait sapin de Noël dans Nessus avec une belle vulnérabilité MS08-067... 2 mois après encore, je trouve un créneau pour exploiter la faille avec Metasploit, je creuse, j'augmente le niveau de log, ça ne vient pas d'une authent à destination de ce serveur, mais du serveur qui a un service qui tente de s'authentifier. Je lance Redline, je fais un petit forensic, c'est SQL Server qui a un compte local, mais avec une authent sur un autre domaine. Il s'agissait de Netbackup qui sauvegardait sur un serveur d'un autre domaine...
Concernant le SIEM, je suis désespéré qu'il soit saturé avec si peu de données, mais il est mal géré. J'ai bloqué le projet d'upgrade au profit du recrutement d'un admin sécurité. 2 mois que je n'ai pas de nouvelle à propos de ma fiche de poste...
Toujours sur le SIEM, j'aurai préféré avoir de la visibilité sur les tentatives d'authentification depuis Internet, donc avoir les logs des VPN, d'OWA et de l'extranet. Le but étant d'activer la géolocalisation des IP et de voir des anomalies... Finalement lors d'une tentative de brute force nous sommes remonté à OWA et l'IP source était... celle du reverse proxy. Les logs du reverse proxy... inexistants (ça serait trop gros ©l'admin Exchange).
Bilan sur le SIEM :
- Pas d'alerte utile
- Périmètre sensible non pris en charge
- SIEM saturé
Décidé à mesurer l'efficacité des moyens de sécurité et sur du long terme leur amélioration, j'ai commencé à mettre en place des indicateurs. Je me suis alors confronté à la réalité du terrain... aux effets des dérives du temps... Sur Active Directory impossible de trouver un champ pour savoir si un utilisateur est un interne ou un prestataire. Donc impossible de mesurer avec précision le ratio d'externe avec un compte qui n'expire jamais. Rien pour indiquer s'il s'agit d'un compte de service ou d'un BAL partagée pour faire des stats sur les lastlogontimestamp ou lastpasswordset. 30% de la population a "password not required", j'ai alors découvert que ça permet à un admin de reset un compte avec un mot de passe vide, mais l'utilisateur lui-même doit respecter la stratégie de mots de passe. J'ai 40% des machines avec passwordlastset à plus d'un an. En effet, les machines ont un mot de passe sur le compte machine et il est renouvelé régulièrement (6 mois, mais devrait être plus court). J'ai donc 40% de comptes machine qui ne servent à rien. Je n'ai pas de CMBD à jour pour comparer le nombre de machines...
- Très peu de nouveaux KPI produits
- Qualité de production très approximative
Bref, j'ai identifié une montagne de problèmes, mais assez peu de choses ont bougé.
Les admins avaient un compte utilisateur simple et un compte admin. Les admins de domaine ont maintenant un compte supplémentaire. Pour Office 365 ils ont encore un autre compte avec MFA (merci Deloitte pour le prétexte). Quand je dis que la bonne pratique serait d'avoir un poste dédié pour l'administration, on me regarde avec des grands yeux. Aucun espoir d'y arriver...
J'ai réussi à faire réduire le nombre d'évènements Windows collectés par le SIEM pour faire de la place pour autre chose. J'arrive à m'opposer à la publication d'applications directement sur Internet et dans un VLAN mutualisé... J'ai fait configurer la verrouillage des comptes après 5 échecs d'authentification (utilisateurs et admins).
Ca ne fait pas lourd pour une année de travail, les admins sont sous l'eau, ni proactifs et ni réceptifs. Je cherche donc à avoir un admin dédié à la sécurité pour prendre en charge ce genre de travaux. Cette année risque d'être consacrée au RGPD et peu à la technique. S'il y a des débouchés techniques, ça sera sur de la rétention et de la traçabilité, mais rien pour renforcer l'infra déjà existante. Pas de budget pour l'informatique... J'essaies de passer par le budget du RSSI pour lancer une campagne de phishing, mais il n'a pas plus de liberté que la DSI...
J'en reviens donc à la base de la sécurité quand il faut tout prouver : l'analyse de risque. Je vais donc tenter cette année de décrire les risques au maximum. Ce n'est pas ma spécialité, mais au moins ça me fait apprendre comment marche la sécurité dans le monde de l'entreprise car quand on est consultant et qu'on intervient chez un client, tout ce travail a déjà été fait...
samedi 27 janvier 2018
Les rapports de pentest sont un échec !

J'ai 13 ans d'expérience en tests d'intrusion (mais pas que) et depuis 1 an je suis passé du côté obscure de la force, le côté où on peut s'appuyer sur des consultants pour faire notre travail...
Quand j'ai débuté en 2005, les rapports étaient très techniques, on me disait de mettre les rapports nessus et nmap en intégralité en annexe, mes rapports pouvaient faire 250 pages (et on imprimait énormément à cette époque). Première phrase de la synthèse managériale, "Au regard des audits réalisés pour des clients du milieu (bancaire, assurance, militaire, énergie - rayer la mention inutile) sur des plateformes similaires, nous estimons que vous niveau de sécurité est (police taille 30, en gras, rouge, centré - très satisfaisant/satisfaisant/passable/insuffisant)."
Second paragraphe, un baragouin technique. Troisième paragraphe, un tableau de vuln. Chapitre suivant un gros mélange de fiches vulnérabilités/recommandations.
Vers 2008, on a dégagé les annexes et traces d'outil, en synthèse on mettait plein de tableaux de croisement des criticités, complexité de correction, estimation des priorités. Dans les fiches vulns, la description de la recommandations hyper précise avec le hardening IIS/Apache/Tomcat.
Vers 2013, on présentait des scénarios crédibles avec les différentes vulnérabilités identifiées. Mais quasiment pas de recommandation technique à base de lignes de commandes (au passage, c'est incroyablement plus rapide à rédiger).
Ces différentes époques pour moi correspondent à des sociétés différentes et donc des approches différentes des clients, mais je suis persuadé qu'aucune des approches n'étaient efficaces. En effet en 2017 j'ai fait réaliser un audit et début 2018 je fais le bilan que rien n'a progressé. Je fais le constat que d'une part le rapport a raté sa cible et d'autre part qu'en interne, on ne sait pas utiliser ce type de rapport technique.
Ce que je constate, c'est qu'un rapport d'audit à 2 cibles :
- La direction qui va devoir débloquer un budget et prioriser les actions de correction par rapport aux besoins business
- Les admins qui ont besoin de directives claires et des moyens d'estimer les effets de bord.
Je constate également (j'étais également dans ce cas) que les charges sont tout le temps sous-estimées :
- On considère que la recommandation est appliquée en production sans risque et sans retour arrière.
- On considère que le client a les ressources compétentes en interne et disponibles pour corriger.
- On considère que notre recommandation est une façon de corriger la faille, qu'il peut y en avoir d'autres et qu'il faut de toute façon anticiper les effets de bord (pourtant à l'opposé du premier point).
Mes conseils :
- Il manque vraiment de communication avec le client pour comprendre la façon de travailler des équipes et qui il faut convaincre pour débloquer un budget.
- La synthèse devrait idéalement faire ressortir des risques métier qui comprennent les dirigeants.
- Il faut que les dirigeants prennent connaissance des rapports et aient une soutenance spécifique.
- Il faut intégrer dans les recommandations des conseils pour identifier et éliminer les effets de bord.
Evidemment, là où ça coince :
- La sécurité/technique est ignorée des dirigeants, ils ne veulent pas savoir que ça ne va pas et ne veulent pas que ça coûte plus cher.
- Les pentesters ne sont pas formés et par nature n'aiment pas faire des analyses de risques.
- Les pentesters ont peu de temps pour rédiger les rapports et travailler avec les vieilles technos pour identifier les effets de bord, n'est pas leur priorité.
Ma conviction est que les pentesters sont en vase clos, pas assez ouverts sur les problématiques des admins afin de vraiment les aider, sinon ils restent pétrifiés comme un lapin devant les phares d'une voiture. Le manque d'implication de la direction est un vrai problème interne chez les clients.
PS : Tout commentaire sera le bienvenu.
PS2 : L'illustration symbolise un message mal délivré à son destinataire.
jeudi 26 octobre 2017
Investigation du jour sur une fraude au président
Début d'après-midi avant d'aller en réunion, un utilisateur ouvre un incident de sécurité concernant un cas de fraude au président. Jusqu'à maintenant je me disais qu'une fois détecté par l'utilisateur il n'y a plus de risque et je classais l'affaire.
Ici un élément a attiré ma curiosité, il y a un typosquatting en plus avec un 1 à la place d'un L. Pourquoi se donner tant de mal ? Qu'est-ce qu'il se cache derrière ?
Avant de creuser, j'ai identifié 5 destinataires du même message, fait blacklisté le domaine et préparé une comm pour le RSSI... Place aux choses sérieuses. =)
Première étape le whois, je passe par RiskIQ au lieu de domaintools.
Je découvre que le domaine est déposé chez "PDR Ltd. d/b/a PublicDomainRegistry.com" avec une adresse mail chez outlook.com.
 On peut voir que le nom a été déposé il y a 2 jours... Merci l'antispam qui laisse passer ça...
Ensuite on a une adresse IP associée au domaine qui pointe sur un range Google. (Pas creusé ce point.)
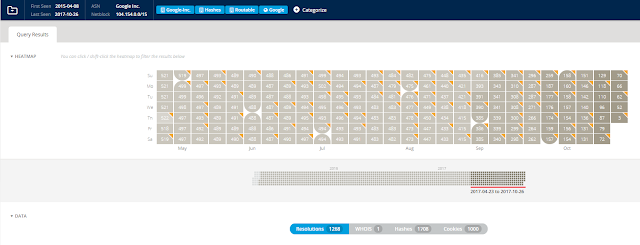 Plus de 1000 domaines ont pointé sur cette IP... Et beaucoup sont taggués comme malveillant par divers éditeurs (Kaspersky, emerging_threats). On voit l'intérêt de RiskIQ, même en version community.
Mais avec cette réputation comment le mail a-t-il pu passer ?
Seconde étape, analyse en profondeur des headers du mail et de l'enregistrement SPF lié au domaine.
Pour le SPF et les "dig" en général, il y a un outil de Google ici.

Magnifique, un service de messagerie online... Confirmé dans les headers mail c'est bien passé par eux et donc reverse DNS OK et SPF OK (et même DKIM).

En conclusion, un domaine acheté il y a 2 jours sans doute avec paypal ou une CB volée et de fausses infos, puis associé à un service de messagerie SaaS permet d'avoir la réputation suffisante pour passer les antispam actuels. Au vu de la réutilisation des données du whois, ces personnes font du volume et non de la qualité (mail en anglais entre 2 français ???).
Ici un élément a attiré ma curiosité, il y a un typosquatting en plus avec un 1 à la place d'un L. Pourquoi se donner tant de mal ? Qu'est-ce qu'il se cache derrière ?
Avant de creuser, j'ai identifié 5 destinataires du même message, fait blacklisté le domaine et préparé une comm pour le RSSI... Place aux choses sérieuses. =)
Première étape le whois, je passe par RiskIQ au lieu de domaintools.
Je découvre que le domaine est déposé chez "PDR Ltd. d/b/a PublicDomainRegistry.com" avec une adresse mail chez outlook.com.

Ensuite on a une adresse IP associée au domaine qui pointe sur un range Google. (Pas creusé ce point.)

Mais avec cette réputation comment le mail a-t-il pu passer ?
Seconde étape, analyse en profondeur des headers du mail et de l'enregistrement SPF lié au domaine.
Pour le SPF et les "dig" en général, il y a un outil de Google ici.

Magnifique, un service de messagerie online... Confirmé dans les headers mail c'est bien passé par eux et donc reverse DNS OK et SPF OK (et même DKIM).

En conclusion, un domaine acheté il y a 2 jours sans doute avec paypal ou une CB volée et de fausses infos, puis associé à un service de messagerie SaaS permet d'avoir la réputation suffisante pour passer les antispam actuels. Au vu de la réutilisation des données du whois, ces personnes font du volume et non de la qualité (mail en anglais entre 2 français ???).
vendredi 25 août 2017
Faire preuve de conviction
L'article précédent était resté 2 mois en brouillon dans Blogger. Depuis j'ai réussi à montrer au DSI (directeur) et à la DSI (direction) nos faiblesses. Ils sont engagés dans ces chantiers de hardening et je me retrouve pilote à suivre leur avancement avec leurs très peu de disponibilité...
Heureusement qu'il y a des incidents commet un brute force sur AD remonté par le SIEM et qui vient de nulle part... Les events Windows ont le bon goût de mettre le hostname et non l'IP source. On a fait la chasse à "Windows 7" et "freerdp"... Obligé de sniffer le réseau sur le DC... Pour tomber sur un port RDP ouvert sur Internet dans une filiale racheté avec les admins qui ont démissionnés depuis longtemps.
Il y a aussi eu ce ransomware, toute dernière version de Locky qu'on a réussi à tracer et qui est venu d'un vieux serveurs de mail gardé au cas où alors que la société a changé de nom depuis 7 ans. 7 ans qu'un serveur tourne en Roumanie (c'est pas la Roumanie, mais c'est pareil), sans être vraiment géré et sans antispam... Le routage des mails sur notre infra se fait par l'intérieur sans repasser par l'antispam. \o/
Je profite de ces occasions pour faire travailler les gens ensemble en leur faisant comprendre leurs responsabilités respectives... L'admin messagerie qui doit analyser les mails de la victime, le proxy web avec les navigations de la victime, puis de toutes les personnes qui se sont connectés au domaine malveillant, puis l'admin du serveur de fichiers pour faire la restauration...
Je fais bien mon rôle de "coordinateur sécurité", mon DSI a compris ma valeur ajoutée sur le sujet et commence à me faire confiance. J'essai aussi de mieux le cerner. C'est un gestionnaire qui ne fonctionner qu'avec des reportings, qui doit justifier les budgets, négocie des contrats et refacture aux filiales. Il a de nombreuses compétences, mais ne saurait pas faire une macro Excel ou calculer un sous-réseau. On a encore du temps pour s'apprivoiser l'un l'autre. Le poste commence à être intéressant.
Nouveau poste, nouvel environnement
Or donc, mes amis proches savent que j'ai changé récemment de poste. J'ai l'impression d'avoir fait un audit de 3 mois (loin d'être terminé) et j'ai d'ailleurs eu un pentest interne par une société tierce. Mais là où l'auditeur peut se satisfaire de trouver quelques failles, moi j'ai besoin de connaître un maximum de faiblesses et avoir une idée de ce qu'il peut arriver.
Pour poser un peu le contexte, le RSSI était sous la DSI, il a fait le travail de fond sur les politiques et, soi-disant, a été détaché de cette direction pour être impartial. Sa place était donc vacante et une personne plus technique et opérationnelle était la bienvenue. Sauf qu'on m'attend principalement pour piloter les actions 27001 et aider à la rédaction de propositions commerciales et plan d'assurance sécurité pour dire qu'on fait bien les choses. En gros mon chef ne comprend rien à mon expérience et à ce que je pourrai apporter de nouveau.
Je partage donc mon temps en 2 pour me garder une part de technique sans quoi ça ne sert à rien que je reste là-bas. J'ai profité de WannaCry pour scanner le réseau qui est très vaste. Un coup de masscan histoire de... mais le réseau a un peu mal tenu. On peut voir ici un bon conseil qui est de mettre le rate entre 5000 et 10000 pour commencer. J'étais à 10000, je suis obligé de faire à 1000 pour passer sous le radar. Le firewall qui porte les VPN des filiales a fièrement fêté ses 10 ans...
La semaine suivant WannaCry (15/05/2017) j'avais 580 machines vulnérables, en juin 300, en juillet toujours 300 machines avec une faille RCE dont l'exploit est public. Le patch management est défaillant dans plusieurs filiales. A tout hasard je vérifie heartbleed et je ne trouve que 6 machines vulnérables... On a une licence NESSUS que je vais faire chauffer :)
Comme je l'ai dit, il y a eu un pentest interne la semaine dernière et les auditeurs étaient concentrés sur les dernières techniques de hack sur Active Directory alors que la demande était de balayer large. Ils ont réussi à devenir admins du domaine avec les techniques presque imparables, mais sur un seul domaine. J'en arrive donc à lancer l'artillerie lourde : masscan (même pas peur) pour identifier les interfaces web et EyeWitness pour faire des screenshots.
Je passe en revue tous les Tomcat (tomcat//tomcat), les imprimantes (s'il y a un compte AD configuré pour déposer les scans sur un partage), toute interface d'admin. J'ai une brouette de NAS, switchs, imprimantes, interphone (!!!), carte TCP/IP pour centrale de sécurité (!!!) avec le mot de passe par défaut. Et là j'en ai sur toutes les filiales. (Un admin a détecté mon activité... Respect.)
Mon objectif est maintenant de montrer à mon chef (le DSI) que le niveau de maturité est bas et qu'on est tout sauf protégé. Le DSI veut que par moi-même (donc sans son appui) j'arrive à convaincre les IT manager de prendre le temps de corriger tous ses problèmes alors que déjà le patch management leur pose problème sous Windows. Je ferai de mon mieux... Je ne promets rien. J'espère qu'ils se sentiront mal quand j'aurai mis des indicateurs mensuels sur la correction des vulnérabilités.
Comme on dit, quand la prévention ne fonctionne pas, il faut se préparer pour la détection et la réaction. J'ai donc commencé à faire une cartographie et un inventaire, mais aucun document de référence n'est à jour pour permettre d'attribuer une IP à une filiale et donc à un contact précis... Espérons que l'antivirus fasse son boulot parce qu'en cas d'incident je suis à poil. (Oui, c'est une blague... on connait bien l'efficacité des antivirus.)
Donc à ce jour en nouveau chantier caché j'ai une auto-évaluation guide d'hygiène de l'ANSSI et d'autres matrices et guides sur la réponse à incident.
mardi 27 décembre 2016
Qu'est-ce que je fuis ? (excès de reporting, ingratitude, ...)
Difficile de savoir ce que je cherche. C'est encore un peu flou. Par contre j'ai une bonne idée de ce que je fuis.
Je suis tombé sur cet article "liké" par mon ancien N+2 qui vient de quitter ma boite : https://www.linkedin.com/pulse/la-folie-furieuse-du-reporting-ou-lart-de-tuer-motivation-gandy
Drôle de coïncidence je trouve car c'est un des principales raisons qui me font partir. Or donc une partie non négligeable de mon quotidien est de faire du reporting pour être conforme SOX :
- planification à un mois des jobs pour 10 personnes
- validation des congés
- saisie des opportunités business
- estimation des charges et de la marge cible
- passage devant les instances de GO/NOGO
- création du projet
- assignation de l'équipe au projet
- validation du pointage sur projet (différent de la planification)
- validation des ajustements
- validation des dépenses
- saisie des récapitulatifs projet (non automatique via le pointage)
- demande de facturation/acompte (code projet, montant)
- relance des facturations arrivées à échéance
- sondage de satisfaction client
- sondage de satisfaction employé
- entretiens annuels
Comme indiqué dans l'article, il y a management à distance et management de terrain. Comme je suis un manager de terrain dans l'âme, je passe mes journées sur auprès de mes équipes. Aussi je me garde une très grande partie de ce back-office pour le soir...
Aussi étonnant que ça puisse paraître, il m'est impossible de faire pointer l'équipe au réel. Quand il s'agit d'un projet que j'ai gagné, je tente d'optimiser la marge, en revanche quand je travaille pour un collègue (même BU, autre BU, étranger), je négocie un montant ou un nombre de jours et là je fais pointer au plus juste peu importe si on termine plus vite...
La planification à un mois est un enfer avec des missions d'une à deux semaines avec des clients qui ont souvent du retard...
La gestion du back-office mission (création, assignation, facturation) est d'une lourdeur inimaginable avec des missions très courtes comme les tests d'intrusion.
Et au final ? Aucun des indicateurs/reportings que je produis, ne m'est utile pour diriger mon activité. Rien ne met permet de savoir si j'ai rentré assez d'argent sur le mois/trimestre et si je peux me permettre de faire souffler mon équipe ou passer du temps sur de la R&D. Je n'ai pas la vision suffisante sur le budget accumulé pour savoir si je peux donner des primes ou payer des formations.
Concernant l'ingratitude, peu importe ce que l'équipe a rapporté, les augmentations n'en dépendront pas. Je suis sorti de la réunion de revue des consultants avec une nausée qui ne m'a pas lâché pendant une semaine. J'ai aussi compris après 3 ans à Saint-Denis que nous avions déménagé uniquement pour réduire le nombre de bureau à la Défense.
Nous avons acheté des écrans pour travailler un tant soit peu correctement, sur la marge de nos projets... Forcément avec cette mentalité d'open space sans place attribuée, on ne va surtout pas investir dans des écrans pour chaque place... Alors qu'on est dans une société de consulting qui pisse des Excel et des PowerPoint à longueur de journée sur des 13" en 16/9ième.
Beaucoup trop de choix sont faits au détriment du confort et de la productivité des employés.
Dernier point, je suis partisan des systèmes clairs et transparents. J'estime que toutes les actions/décisions devraient pouvoir être connues de tous sans honte. Que penser d'un nouveau chef qui me contourne pour faire de la manipulation auprès de mon équipe ? Que penser d'un chef qui me demande de ne pas informer son chef (mon N+2) de ma démission ? Que penser d'un chef qui négocie pour augmenter (et pas qu'un peu) un consultant sans m'en parler ? (et sans en parler à son nouveau chef ???)
D'un autre côté, je constate qu'il y a un circuit alternatif pour décrocher des augmentations, mon ancien chef n'était pas du genre à se plaindre et il n'a jamais eu grand chose pour l'équipe. Je suis du même genre et ce genre de système est à mon désavantage. Il est au désavantage de la majorité et c'est clairement la volonté du groupe...
Bref, j'ai démissionné avant d'avoir signé ailleurs. Je passe mes vacances sereinement. J'ai rencontré des boites vraiment dynamiques qui ont réussi à titiller mon intérêt. L'avenir s'annonce bien.
samedi 26 novembre 2016
Perspectives d'avenir
Or donc, si j'étudie le marché, c'est que je réfléchis au coup d'après. Continuer dans la sécurité ? Continuer dans le conseil ? Continuer dans le pentest ?
Le choix n'est pas facile, mais je ne sais que faire de la sécurité et c'est quand même un marché porteur, et accessoirement que j'adore. Rester dans le conseil ? Ca n'est pas pour me déplaire d'aider des clients avec des problématiques et des contextes différents. Rester dans le pentest ? Rien n'est moins sûr. J'en ai fait de façon intensive les 4 dernières années avec la frustration de finalement le faire de loin (supervision) et ne rien toucher d'autre.
Je commence à avoir l'image du pentest qui déteint sur moi et en restant là où je suis, je ne peux que stagner car mon équipe s'effrite. Oui s'effrite car les fondations sont mauvaises et tout le monde part au bout de 3 ans. Je passe mon temps à faire ce que les consultants seniors devraient prendre en charge : gérer les réunions, faire les relectures, former les jeunes. Je n'ai pas de temps pour améliorer et créer de nouvelles offres. Je n'ai pas le temps pour faire moi-même quelques missions sur le terrain. C'est la frustration d'être dans le pentest et ne pas faire de pentest.
Est-ce que ça serait mieux ailleurs ? Qu'est-ce qui me tenterait vraiment ?
Dans le post précédent, je tente d'identifier les sociétés qui sauraient m'accueillir pour autre chose que du pur management. Je n'ai pas assez pratiqué pour aller chez les belles petites sociétés ultra-spécialisées. Je pourrai encore aller chez des pure players. Je n'ai aucune envie d'aller dans des SSII ou chez les Big 4.
J'ai envie de toucher à tout et de prendre du recul. Il me faut un poste dont je maîtrise la base, mais avec beaucoup de choses à découvrir. J'aimerai bien quelque chose de purple team : attaquer et défendre. J'aimerai bien maîtriser un périmètre, améliorer sa sécurité (RSSI technique/opérationnel) et même prouver que ça s'améliore (créer et suivre des indicateurs). J'ai envie de faire de la défense proactive et du hunting (ça me manque de ne plus être admin sur un domaine et de faire du PowerShell). J'ai envie de voir le quotidien d'un SOC et d'aider à résoudre des incidents.
Les postes qui se dessinent pour le moment sont : chef de projet/pilote SOC, RSSI technique ou adjoint d'un RSSI orga. Sans préférence entre un pure player ou en interne.
Ma vision des sociétés de pentest en France
J'essaie de me faire un panorama des sociétés de pentest suite à de récentes discussions. Cela m'aide à identifier le type de poste que je pourrais rechercher dans un futur proche :)
Il faut bien se rendre à l'évidence qu'il y a plusieurs catégories de sociétés sur un même marché :
- celles qui veulent faire du volume (SSII/ESN, BIG4), donc diversifier l'activité, et se créer une image "technique"
- celles qui veulent qui veulent surtout se donner une belle image et y mettent les moyens (Sogeti ESEC, Wavestone, Digital Security)
- Les pure players sécurité (Advens, Amosys, Oppida, anciennement HSC, Intrinsec, etc.)
- Les pure players sécurité technique (Quarkslab, Lexfo, Synacktiv)
- Les indépendants ?
Étonnamment les meilleurs (et XMCO qui semble maintenir son choix de ne pas y aller) ne sont pas PASSI ? Le coût du PASSI n'est pas négligeable, ils ont déjà une belle réputation qui fait venir des clients qui savent ce qu'ils recherchent. Le PASSI aurait tendance à être requis par les ministères et donc via des marchés-cadres énormes auxquels ne peuvent pas répondre des jeunes pousses. Puis finalement quand on voit tous ceux qui sont PASSI, on doute de la qualité du label. Espérons un renforcement des exigences techniques (c'est déjà prévu par l'ANSSI).
Il y a une réalité économique derrière chaque profil de société. Ceux qui réussissent (à voir sur la durée) le mieux sont les passionnés qui n'ont pas une envie irrésistible de s'enrichir. Ils commencent en se serrant la ceinture pour donner aux bons éléments ce qu'ils méritent et les retenir le plus longtemps possible. Et en plus ils ont su se faire connaître suffisamment pour qu'on leur confie des missions complexes et passionnantes. Les strates de management sont courtes et un consultant ne paie pas 40 personnes au dessus de lui.
Les pure players sécurité ont encore une taille raisonnable, pas beaucoup de strates de management, et un P&L lissé sur les activités. Il vaut mieux en avoir un peu plus, même si ça ne rapporte pas autant que les autres activités. L'investissement est indispensable car c'est le cœur de métier.
Les quelques cabinets de conseil ou SSI qui investissent vraiment ont ainsi réussi à adresser un marché spécifique qui les alimentent correctement. SCADA, reverse-engineering.
Le reste des SSII, ne fait que diversifier les activités, mais sans le moindre investissement (pas de matériel, pas de formation, pas de voyage aux conférences sécu). Ca ne tient qu'à quelques individualités, mais le gros des troupes est des stagiaires qui restent jusqu'à 3 ans et une fois qu'ils sont à l'aise et suffisamment mal payés vont voir ailleurs. L'équipe de pentest est trop différente des autres dans ses sociétés et ne fait pas une marge aussi importante, sauf en sous-payant les juniors et en limitant les profils plus expérimentés. Le P&L est calculé par équipe et la pression est très forte. Pour grossir, il faut des managers, mais comme la progression de salaire est la même que pour le reste de la société, on tourne à 2 ou 3%. Personne ne reste assez longtemps pour être manager. Et impossible de recruter au bon niveau de salaire sur le marché, d'autant plus que la société n'est pas attractive pour les consultants qui connaissent le marché. Ainsi les équipes se montent puis disparaissent régulièrement. Je pense à Devoteam, Deloitte, EY ou encore PwC qui ont des hauts et des bas.
Malheureusement c'est le cas que je connais le mieux :D
Pas question de refaire la même erreur la prochaine fois...
vendredi 18 novembre 2016
A propos des augmentations ridicules dans les grands groupes (mais pas que)
Je fais l'écho de mon post précédent (qui a 8 mois déjà). Je suis sorti du comité de revue des consultants avec la nausée. Malgré nos résultats, malgré notre discipline sous le feu des projecteurs, malgré la pénurie de pentesters... mon équipe a la même part que toutes les autres. Mon constat est encore plus consternant que celui de l'année précédente. 2,2% à partager dans l'équipe...
OK, pas la peine de chipoter, je n'aurai rien d'autre. Mon meilleur a posé sa dem, c'est bien le seul avantage que j'y vois. Les 3 nouveaux n'auront rien. Il me reste 5 gars et les 2,2% de 9 personnes. J'ai 2 gars au dessus du lot qui mérité qu'on les aligne sur le marché (en gros 10% d'augmentation par an).
Allons-y dans un premier temps pour leur mettre 10, un 3ième m'a demandé 5% sinon il va voir ailleurs. Et les 2 derniers les 2,2%. Mais voilà, ça dépasse. Au final j'en ai 2 à 7%, un à 2% et 2 à 1% alors qu'ils sont bons.
Alors je fais comment moi pour garder mon équipe dans la durée sur un marché hyper tendu et agressif ?
mardi 15 mars 2016
Cette galère de conserver ses consultants

En gros chaque année le volume des augmentations est décidé de façon légèrement arbitraire (sans doute régi par des calculs, mais on sait bien que les calculs peuvent être faussés comme on veut). On se retrouve avec une enveloppe de 3% de la masse salariale, ce qui, avec ma connaissance naïve du process, donnerait 3% d'augmentation par personne, mais c'est compliqué avec les démissions et recrutements sur cette période.
Les patrons commencent par se servir, souvent à plus de 3% car ils font vivre la société, apportent le business, etc. (ça ne me semble pas injuste, c'est juste l'enveloppe qui est trop petite). Ensuite il y a une répartition relativement équitable entre les différentes branches. On se retrouve donc avec un poil moins de 3% pour notre équipe sans la moindre corrélation avec la marge qu'on peut réaliser.
On se retrouve donc à mettre 0% sans autre choix aux personnes avec la moins bonne progression, mais comme on a bien recruté, on n'a pas beaucoup de mauvais. Donc on se retrouve avec moins de 4% par personne. Pas de quoi les faire rester par rapport à la concurrence qui propose des salaires indécents. Le pire c'est qu'on est quasiment prêt à débaucher des consultants au même prix qu'eux, car on sait qu'on est rentable.
En gros on est bloqué par le système d'augmentation alors qu'on saurait remplir les objectifs de rentabilités même en payant plus nos consultants...
La dernière chose qu'on m'ait proposée est de générer des primes sur mes projets. Mais ce n'est pas si simple que ça. Il faut déjà que mon projet soit rentable à un certain pourcentage et si je dépasse, la société prend encore une grosse partie de mon dépassement de marge et je verse du brut à mon consultant. Il ne reste plus rien (20% de ce que j'avais réussi à grappiller) à lui donner et je risque même de perdre ma crédibilité à donner d'aussi petites primes.
Bref, je fais remonter le plus d'alertes possibles, je demande des formations pour mes gars, je tente de conserver une bonne ambiance et de désamorcer les cas dont j'ai connaissance. Je pense que ça fait partie du quotidien d'un manager... et je n'en veux pas à ceux qui partent car j'ai été aussi à leur place.
PS : Mêmes les RH semblent se rendre compte qu'il y a un problème : http://www.portailrh.org/impression/default.aspx?f=22647
lundi 28 septembre 2015
You only have one job

En gros on a fait l'audit et découvert un certain nombre de vulnérabilités. D'habitude on s'arrête-là. Sauf qu'ici, il faut qu'on aille revoir chaque acteur pour lui demander le niveau de criticité de la faille, si le risque doit être traité, si c'est déjà dans un plan d'action et sinon quelle charge de travail ça représente. C'est intéressant, mais là le périmètre est une énorme infrastructure donc on a une équipe sécurité, une équipe réseau, des développeurs (web, mobile et API), des responsables d'équipe, des MOA, des exploitants, des correspondants sécurité, des RSSI et chacun se renvoie la balle.
Notre cher client nous indique que tant qu'on ne fait pas une boucle on doit suivre les pistes. Après 34 entretiens réalisés sans compter qu'il faut au moins appeler 3 fois pour avoir la personne et qu'en général ce n'est pas la bonne personne, c'est usant.
J'en suis venu à l'idée saugrenue de cacher des vulnérabilités de faible et moyenne importance pour éviter la chasse au responsable. Donc en gros, cher Client, fais ton boulot, je fais le mien et tu auras de meilleurs résultats parce que j'ai autre chose à faire que de passer les 3 quarts de ma charge à tenter de joindre les mauvaises personnes. Et un gros merci au junior qui souffre avec moi :)
mardi 22 septembre 2015
L'illusion du score d'un pentest

J'imagine qu'il faudrait trouver ce qui est quantitatif et qualitatif dans le résultat de l'audit pour pouvoir réaliser une mesure, mais un audit n'est pas et n'a pas vocation à être exhaustif, ce qui implique que la quantité peut varier, notamment avec l'expérience de l'auditeur et le nombre de jours disponibles. L'objectif d'un test d'intrusion est d'aller le plus en profondeur possible (p0wner le serveur, le réseau, le contrôleur de domaine), alors quand on trouve une injection SQL on va passer du temps dessus. Puis on a autre chose de plus intéressant à mettre dans le rapport que d'indiquer que la méthode TRACE est acceptée. Et pourtant c'est exactement ça qui va biaiser notre calcul car on n'aura pas une base cohérente entre les audits... Au passage, un camembert de répartition des failles par criticité n'a aucune valeur d'une part parce que la base est incohérente et d'autre part une appli avec 4 vuln critiques et 4 faibles ne devrait pas ressortir de la même façon qu'avec 1 critique et une faible.
Ensuite pour le qualitatif si on revient encore sur notre méthode TRACE, on peut trouver des discussions sur le sujet http://www.securityfocus.com/archive/107/533982/30/30/threaded avec des références à rapid7 (CVE à 6). Du côté de Qualys, c'est très inconsistant :


Toutes les failles n'ont pas non plus un CVE et pour régulièrement qualifier des failles avec un score CVE, c'est très dépendant de la personne qui définit les niveaux. Ça ne prend pas non plus en compte le fait qu'il y est 5 ou 1000 utilisateurs.
Bref, donner une note à un audit autrement qu'au pif semble impossible. Récemment j'ai croisé le projet CCWAPSS (Common Criteria Web Application Security Scoring) qui vise à changer la logique de calcul pour s'appuyer sur la chaine "applicative" :
- Authentication
- Authorization
- User’s Input Sanitization
- Error Handling and Information leakage
- Password/PIN Complexity
- User’s data confidentiality
- Session mechanism
- Communication security
- Patch management
- Administration interfaces
- Third-Party services exposure
Alors quand un client demande "comment on se positionne par rapport à notre secteur d'activité ?", on va rester flou et faire "à dire d'expert". Puis si tous les autres étaient mauvais, est-ce que ça serait une bonne raison pour être mauvais également ?
lundi 23 février 2015
Quand la sécurité ne vaut rien.
Petite réflexion passagère sur la valeur de la sécurité.
Il
m'est arrivé régulièrement de voir des phases d'avant vente inclure sur
les fonds des prestataires candidats des travaux identiques à certaines
prestations de sécurité : état des lieux, benchmark, refonte
d'architecture...
Ou encore l'équipe de l'intégrateur faisant la recette elle-même sans la moindre impartialité, sans se remettre en cause et surtout sans tester des scénarios non prévus (évidemment).
J'ai entendu un récent retour de FireEye déconseillant de faire des tests indépendants sur leur plateforme car les résultats sont rarement concluants (ce qui est malheureusement fort probable). Ils détectent les APT inconnues, mais à base d'éléments connus (par eux seuls).
Un
autre exemple est Google qui partage les recherches et les découvertes
de ses chercheurs à tout le monde. Ou encore leur nouveau scanner de vulnérabilités.
La sécurité a un coût, mais peu de valeur...
Ou encore l'équipe de l'intégrateur faisant la recette elle-même sans la moindre impartialité, sans se remettre en cause et surtout sans tester des scénarios non prévus (évidemment).
J'ai entendu un récent retour de FireEye déconseillant de faire des tests indépendants sur leur plateforme car les résultats sont rarement concluants (ce qui est malheureusement fort probable). Ils détectent les APT inconnues, mais à base d'éléments connus (par eux seuls).
vendredi 23 janvier 2015
Nouveaux jouets : 2 GPU

En tant que "non joueur" (il ne faudrait pas que mes anciens amis me lisent :D ), je n'avais rien de potable comme GPU pour casser des hashs et comme les cartes graphiques ne vont pas servir à jouer, autant ne pas trop investir.
Pour faire mon choix je suis parti du benchmark suivant : http://golubev.com/gpuest.htm
Cette liste se colle "plutôt" bien dans un tableur et après un tri sur SHA1, il ne me restait plus qu'à chercher les prix d'occaz sur leboncoin et ebay. J'ai fini par faire 2 belles enchères à 74 et 79,41€ sur 2 Sapphire Radeon HD 7950 boost 3Go.
J'ai mis un peu de temps pour faire mes tests car avec une carte je tournais à 60%, mais avec les 2 oclHashcat se stoppait à 80° et les ventilos faisaient penser à un avion au décollage (mais qui ne décollerait pas).
J'ai finalement trouvé de nouveaux ventirads sur leboncoin. Des arctic accelero Xtreme 7970, les 2 pour 30€.
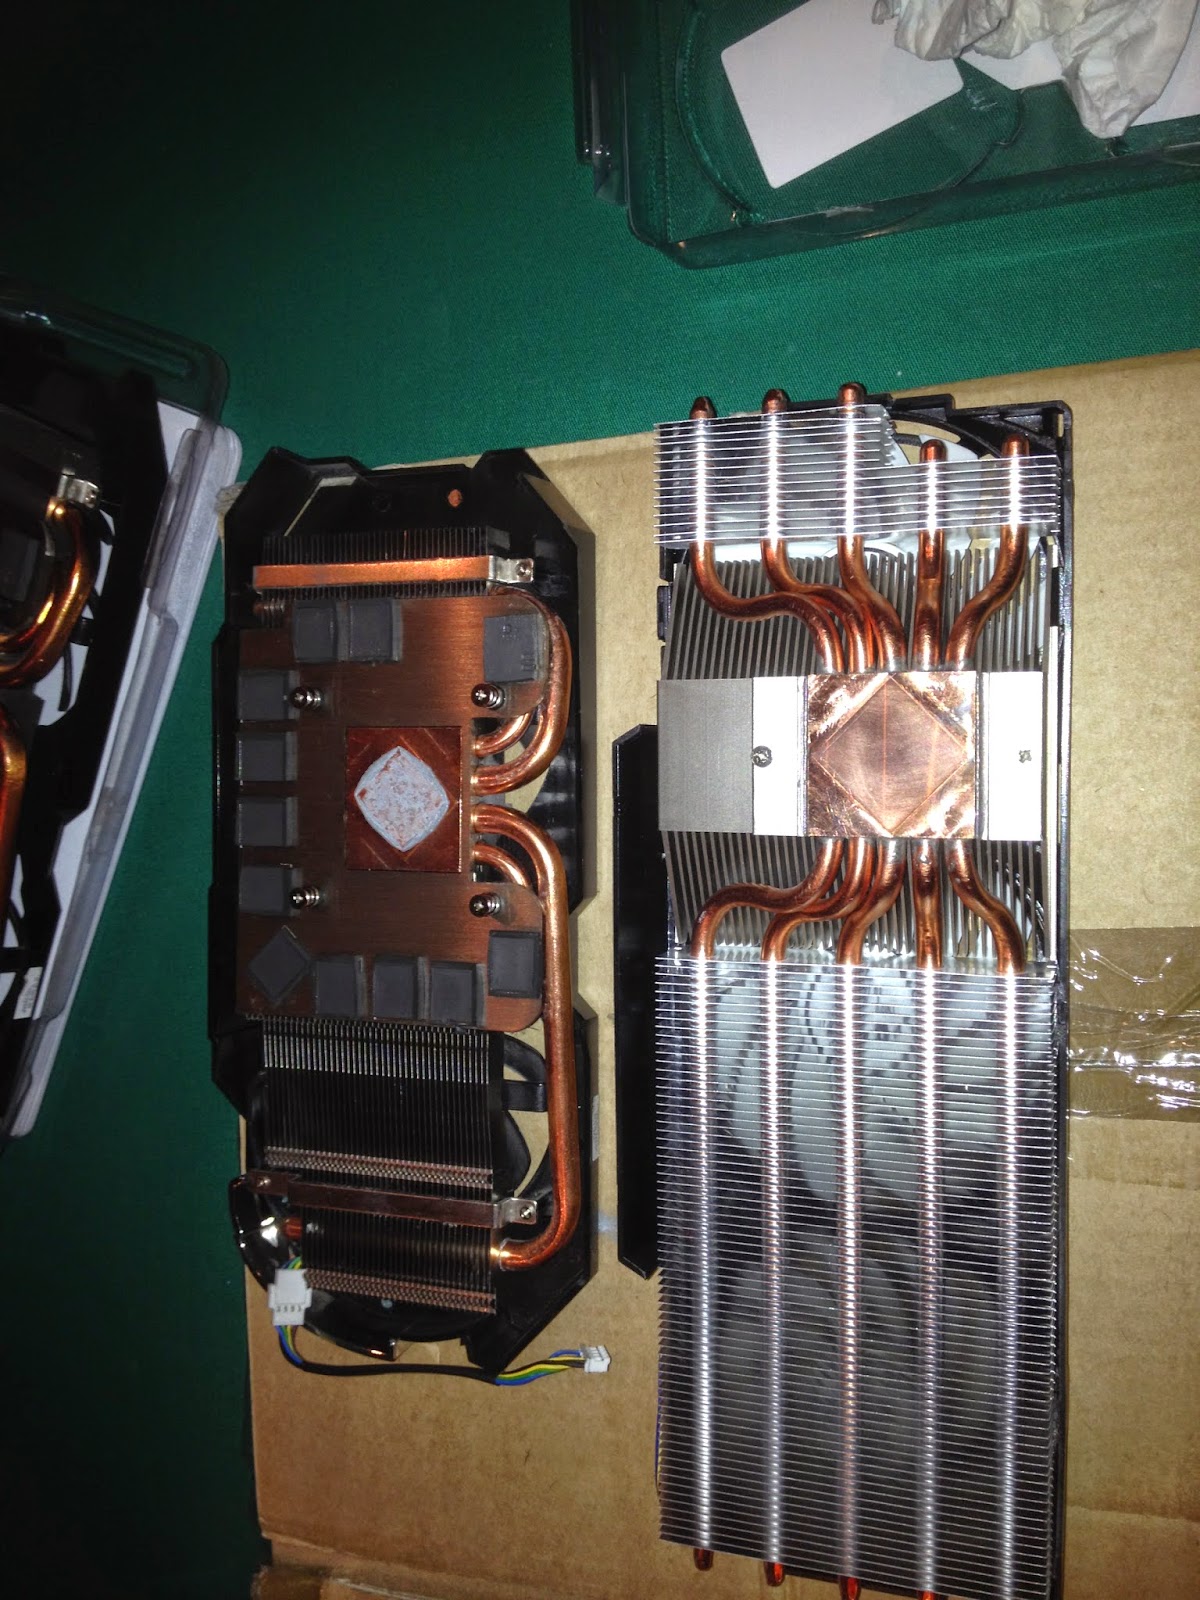
A gauche le ventirad original et à droite le nouveau. La CG a déjà pour réputation d'être longue, mais avec le nouveau ventirad... qui par ailleurs prend 3 slots PCI au lieu de 2... C'est un vrai poids lourd. J'ai eu la chance d'avoir une carte mère avec les ports PCI-express espacés de 3 slots et une tour ANTEC P180 que j'ai pu aménager en virant le support pour lecteur disquette :)

Et voilà une tour bien remplie et qui reste "silencieuse" avec les 2 GPU à 100%. A plein régime j'ai une carte à 62° et l'autre à 72° et ça casse des milliards de hash NTLM par seconde.
oclHashcat v1.31 starting in benchmark-mode...

Device #1: Tahiti, 2954MB, 925Mhz, 28MCU
Device #2: Tahiti, 3035MB, 925Mhz, 28MCU

Hashtype: MD5
Workload: 1024 loops, 256 accel

Speed.GPU.#1.:  6600.4 MH/s
Speed.GPU.#2.:  6604.5 MH/s
Speed.GPU.#*.: 13205.0 MH/s

Hashtype: SHA1
Workload: 1024 loops, 256 accel

Speed.GPU.#1.:  2204.2 MH/s
Speed.GPU.#2.:  2207.7 MH/s
Speed.GPU.#*.:  4411.9 MH/s

Hashtype: SHA256
Workload: 512 loops, 256 accel

Speed.GPU.#1.:   878.0 MH/s
Speed.GPU.#2.:   864.5 MH/s
Speed.GPU.#*.:  1742.5 MH/s

Hashtype: LM
Workload: 128 loops, 256 accel

Speed.GPU.#1.:  1049.3 MH/s
Speed.GPU.#2.:  1049.5 MH/s
Speed.GPU.#*.:  2098.8 MH/s

Hashtype: NTLM
Workload: 1024 loops, 256 accel

Speed.GPU.#1.: 12983.1 MH/s
Speed.GPU.#2.: 12973.9 MH/s
Speed.GPU.#*.: 25957.0 MH/s
Ce n'est finalement pas si mal pour une upgrade à 183,41€.
mardi 30 décembre 2014
Premier test de PRINCE avec oclhashcat sous Windows

Sur la base du tutoriel d'Atom, j'ai testé la ligne de commande suivante sous Windows :
C:\Users\xxx\oclHashcat-1.31>pp64.exe < rockyou.txt |
oclHashcat64.exe -m 1000 -o NTLM_prince.txt "c:\Users\xxx\hash_ntlm.txt"
En fait dans son tutoriel, Atom utilise mkfifo, mais sous Windows, il n'y a pas d'équivalent potable (en 2 minutes de recherche Google). Heureusement qu'il est possible de piper avec oclhashcat.
Ce que j'aime bien avec ces algorithmes, c'est que des mots de passe de 13 caractères ou plus peuvent tomber facilement s'ils sont bêtement dérivés d'un mot d'un dictionnaire.
En 24h j'ai cassé presque autant de mots de passe qu'en bruteforce pur durant 4 jours, mais ce ne sont pas les mêmes mots de passe qui tombent. J'ai constaté que les CPU et GPU sont largement sous-utilisés.
Session.Name...: oclHashcat
Status.........: Running
Input.Mode.....: Pipe
Hash.Target....: File (c:\Users\xxx\hash_ntlm.txt)
Hash.Type......: NTLM
Time.Started...: Mon Dec 29 23:59:01 2014 (1 day, 0 hours)
Speed.GPU.#1...:  2386.7 kH/s
Recovered......: 396/1513 (26.17%) Digests, 0/1 (0.00%) Salts
Progress.......: 233595600896
Skipped........: 0
Rejected.......: 0
HWMon.GPU.#1...: 57% Util, 51c Temp, 34% Fan
Je pense qu'il est possible de faire un PRINCE avec hashcat en même temps qu'un bruteforce en GPU avec oclhashcat. Les deux méthodes sont complémentaires. Peut-être qu'il peut être intéressant de lancer plusieurs PRINCE/hashcat avec des dictionnaires différents pour mieux utiliser le CPU. Ce n'est que le début, mais c'est déjà prometteur.
mardi 11 novembre 2014
Récents entretiens et retour d'expérience

J'ai eu la plus désagréable expérience de ma vie, mais comme d'habitude j'apprends des échecs et ce n'est pas plus mal.
Petite remise dans le contexte, une chasseuse de tête (90% sont des femmes ou c'est une impression ?) me contacte pour un poste d'expert sécurité chez un acteur de l'énergie. J'arrive à comprendre entre les lignes qu'il s'agit d'un de mes anciens clients. Je contacte directement le client pour montrer mon intérêt et il me renvoie au chasseur de tête, et me prévient que je serai trop cher. Bref, je réponds au chasseur de tête en disant que ça m'intéresse, mais que ça ne va pas le faire niveau salaire. Elle me dit qu'il y a plein d'avantages genre plus de 30 jours de RTT dont une partie qui peut être payée. Je vais quand même tenter ma chance :)
Arrive la journée d'entretien. Un premier technique avec 3 chefs (N+1, N+2, N+3) qui tentent de m'expliquer qu'il s'agit de gestion de budget et de contrat, mais qu'on est pas là pour "faire". J'ai beau expliquer que j'ai une expertise qu'ils n'ont pas, ça ne semble pas les intéresser, ni même le fait que j'ai travaillé 2 ans dans l'équipe qu'il faudra encadrer et que je connais leur quotidien. Je note que le N+1 malgré une montée hiérarchique ne sait toujours pas mettre une cravate. :p
Entre les 2 entretiens je croise un autre candidat qui lui aussi postule au même poste. Il a l'air sympa, il vient de se faire défoncer par l'autre comité. De ce que je comprends il n'a fait que de la MOA, il n'a jamais touché aux aspects techniques. Je pense qu'il n'a pas plus de chances que moi :)
2ième comité, la N+4 et la responsable RH. Le but est de raconter sa vie et d'expliquer pourquoi on veut les rejoindre et pourquoi ils devraient me prendre. C'est le moment du grand pipeau, j'ai beaucoup travaillé pour la boite, je connais beaucoup de monde (je lance des noms par-ci par-là), j'ai de très bons souvenirs et de très bons contacts internes. Là dessus première question qui tue "Ca serait quoi votre journée idéale ?". Ça fait 15 ans que je n'ai pas réfléchi à des questions de philosophie. Je tente un truc à la GTD du genre je dépile ma TODO, je vérifie le travail fait par l'équipe... mais je me prends un vieux râteau. "Ah oui donc il est déjà 11h30 HAHAHA". Je réplique "Ah oui donc chez vous c'est déjà l'heure de la cantine...". En fait j'avais envie de dire que ma journée idéale c'est quand je rentre à la maison et que mon fils n'est pas encore au lit. Le contenu de la journée m'importe peu. Ensuite ça a commencé à tourner autour de l'argent. "A combien seriez-vous prêt à baisser votre salaire ?" alors que je n'ai pas le moindre repère... puis "pourquoi vous seriez prêt à baisser votre salaire ?", pour un meilleur rapport pro/perso "ah vous pensez vous reposer ?" Comment dire que oui. Comment dire que si on me paie 10k€ de moins, c'est pas pour bosser le soir et les weekend ? Bref, c'est mort et maintenant j'ai du mépris pour ces gens-là.
Ce que j'en ai retenu. A aucun moment ils n'ont cherché à m'attirer en me présentant la boite et les avantages, et surtout quand on sait que de mon côté je dois baisser mon salaire, ça serait plutôt à eux de faire le jeu de la séduction qu'à moi.
Je pense aussi que la chasseuse de tête est payée à chaque personne présentée et qu'elle savait que je n'avais aucune chance.
De mon côté j'avais de gros doute d'avance et je savais que je n'avais aucune envie d'avoir ce poste. J'avais envie d'avoir une piste supplémentaire et de les envoyer paitre.
Côté présentation de mon CV, j'ai du mal à le mettre en valeur. A chaque fois je pars d'une boite parce que j'en ai marre et non parce que je cherche autre chose de particulier. Il faut que j'arrive à présenter ma progression d'une autre façon :)
Note pour moi-même :
Je préfère 100 fois dire à la personne ce qui a cloché durant l'entretien et lui donner ma vision sur le moment. Il n'y a rien de plus désagréable que d'avoir un refus sans la moindre explication.
vendredi 4 juillet 2014
Cyanogenmod sur Galaxy Note 8 (depuis debian)

Le wiki de CM explique assez bien la démarche : Installer un outil de recovery, télécharger le pack cyanogen et l'appliquer. Sauf que le lien vers le recovery est mort. Je conseille de prendre le recovery "philz touch" qui semble plus actuel et permet de trouver plus facilement le firmware pour la Galaxy Note qu'en cherchant celui de ClockWorkMod. Pour l'installer il faut suivre le blog de CM et utiliser heimdall (pas besoin de l'interface graphique).
Bref, si je n'avais pas installé un zip de CM corrompu, j'aurai fini rapidement, mais il en a été autrement... Bref l'outil de recovery laisse flasher avec des zip corrompus. Je n'avais plus accès à la mémoire pour y mettre un nouveau zip.
J'ai donc fait le transfert de CM via ADB. Il m'a fallu télécharger les 3 fichiers suivants :
Je n'ai pas de problèmes de batterie, ni aucun bug depuis que j'ai fait cette installation.
samedi 31 mai 2014
Que choisir ? (manque d'information et obsolescence programmée)
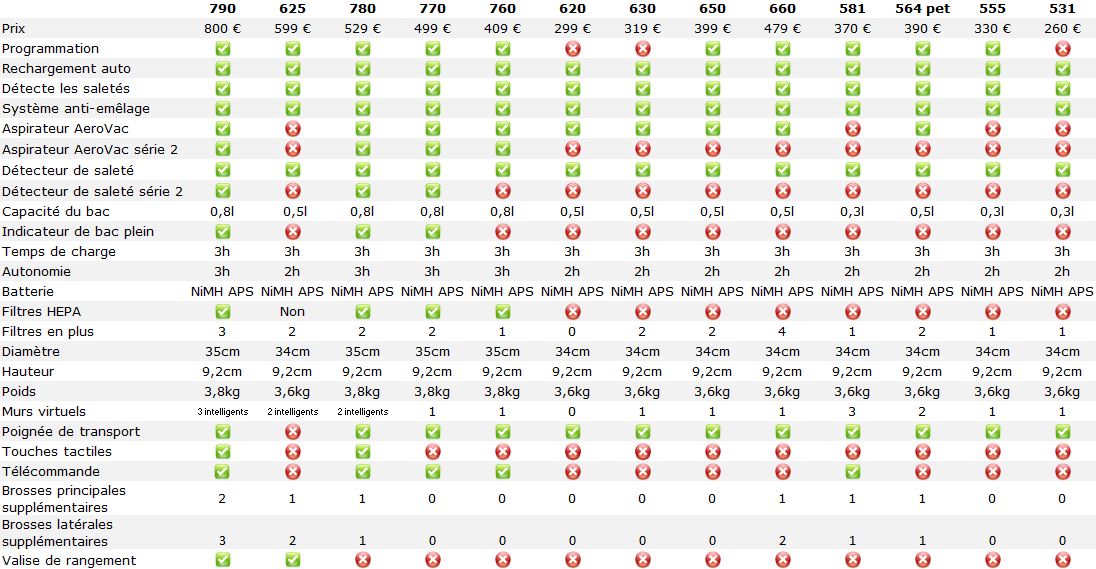
Bref, moi c'est un <bidule> de l'ordre de 400€ qui m'intéresse, pour un usage de l'ordre de 3 ou 4 fois par an en espérant que l'engin tienne 10 à 15 ans, mais sans garantie... J'hésite quasiment à en prendre un en location. J'en ai vu à 15€ la journée, mais il faut aller le chercher et il sera assez vieux et pas dans un état très terrible.
Ok ! Continuons dans notre choix, existe 5 marques connues de <bidule>. 2 sont vraiment pour les pro et hors de prix. Une marque est reconnue sur le marché, mais profite un peu trop de sa réputation pour utiliser des matériaux trop fragiles... Et les 2 autres n'apportent pas d'innovation et ne sont pas non plus réputés pour la qualité.
Allons, voir les commentaires. Pas mal de commentaires de gens satisfaits et d'autres déçus en général par le rapport qualité prix. Sauf que le prix baisse régulièrement et le commentaire n'indique pas le prix d'achat... Les commentaires sont quasi-tous rédigés après la première utilisation... et quand on trouve des commentaires sur une utilisation plus régulière sur des forums, le produit n'est plus au catalogue.
Pour l'anecdote, j'avais acheté une plaque de cuisson sur Internet. Après réception j'ai reçu un mail pour laisser mon avis. Quelques mois après j'ai eu un problème de feu qui s'éteignait tout seul. Un réparateur est venu et a tordu la sonde thermique. 1 mois après ça recommence et le nouveau réparateur a retiré un bouton de réglage pour accéder à des valves et a réglé avec la vraie méthode la sonde... J'ai alors voulu poster mon avis et je me suis rendu compte que le lien n'était valable qu'un mois et qu'il n'y a pas d'autre moyen pour poster son avis.
Les fabricants ne publient aucune statistique sur les retours et sur les types de panne. Il n'est pas souvent possible d'acheter des pièces de rechange. En fait on peut tomber très facilement sur des cas d'obsolescence programmée. J'ai presque parfois tendance à croire qu'avant on ne cherchait pas à diminuer le coût de fabrication et limitant la quantité de matière à l'épaisseur nécessaire pour que le matériel fonctionne durant le temps de garantie.
Bref, il est très difficile de choisir quoique de soit de nos jours (même si ce n'était pas mieux avant). Très peu de fabricants ne diffusent des statistiques de retour matériel et la transparence est loin d'être au rendez-vous...
Inscription à :
Articles (Atom)